
ANALYSES & ACTUALITÉS
Analyses
Demandes d'accès en 2026 : ce que signifient les orientations actualisées de l'ICO
Le Data (Use and Access) Act 2025 a codifié la norme de recherche raisonnable et proportionnée. Délais, vérification d'identité, exemptions, caviardage et un flux de traitement en 30 jours.
Derniers articles
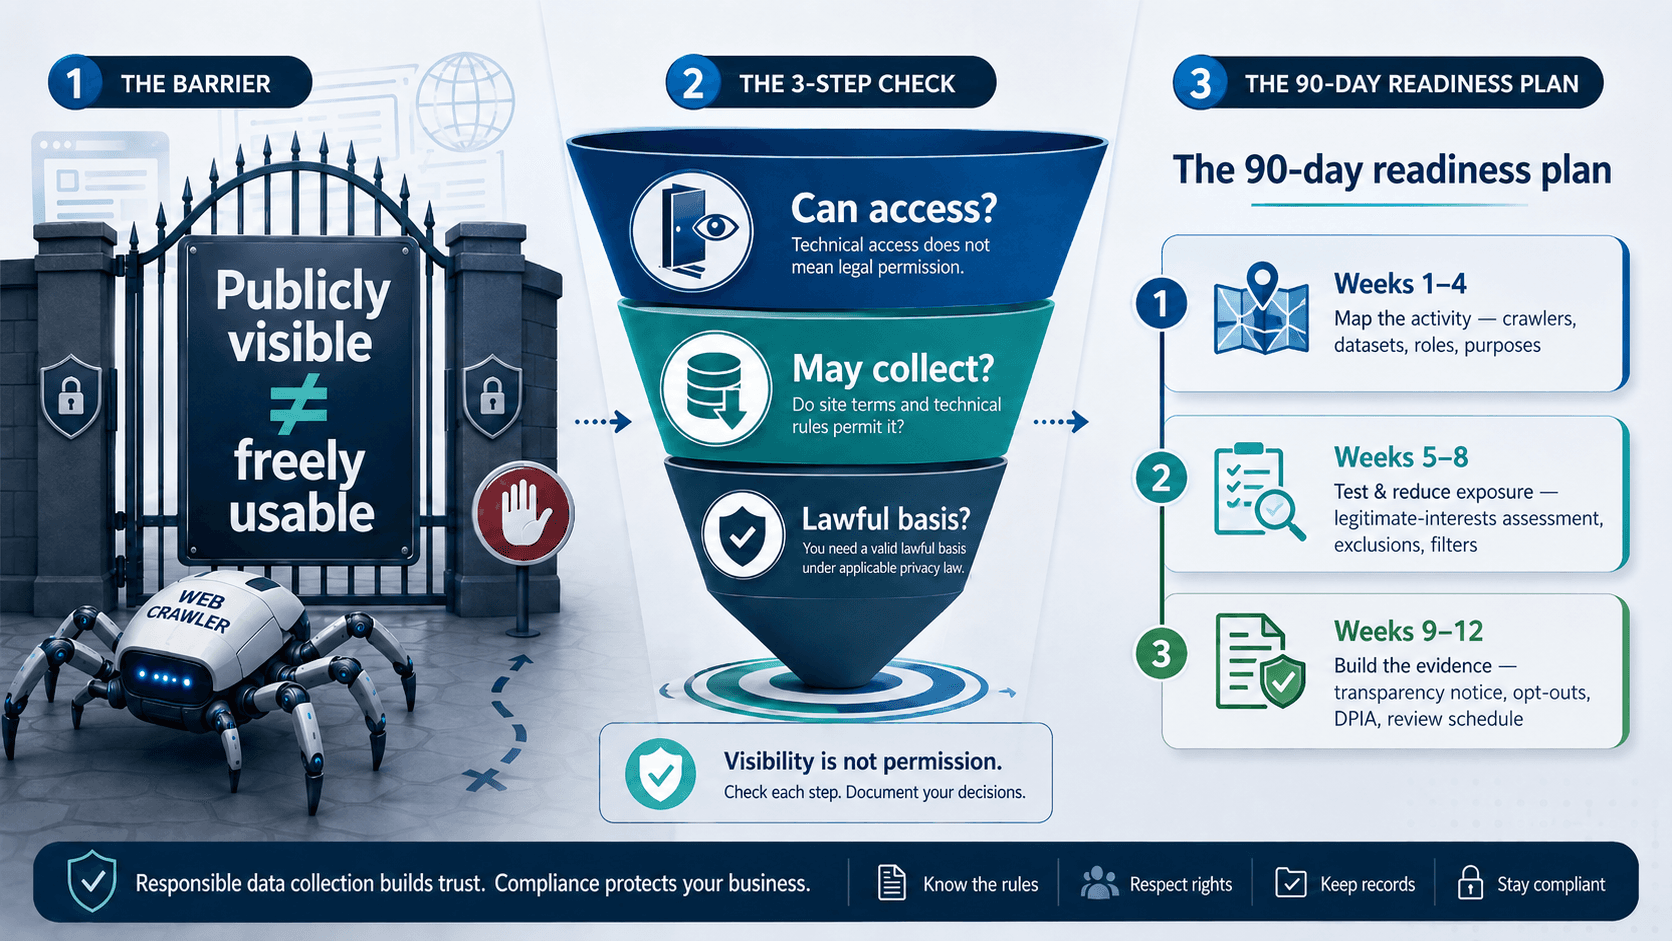
Le web scraping par l'IA au regard du RGPD : ce qu'exigent les orientations 2026 du CEPD
« Accessible au public » ne signifie pas « librement utilisable ». Ce qu'exige le projet de lignes directrices 03/2026 du CEPD avant de collecter des données personnelles pour entraîner une IA générative.
Lire la suite →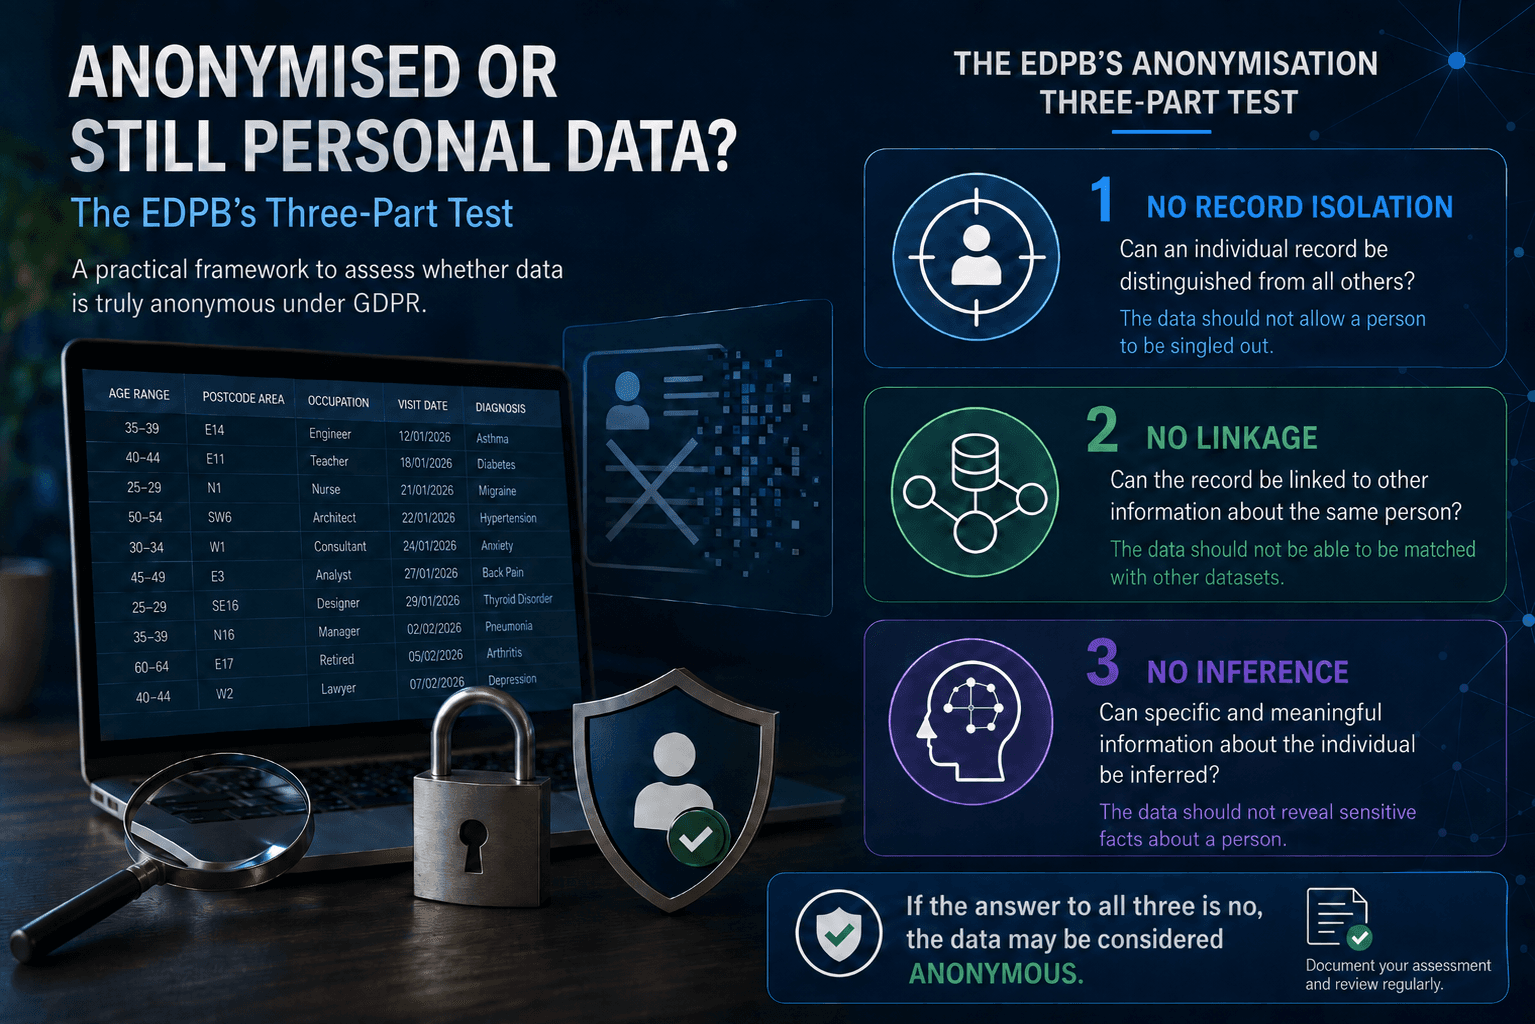
Derniers articles
Anonymisées ou encore des données personnelles ? Le nouveau test en trois volets du CEPD
Supprimer les noms ne rend pas les données anonymes. Comment appliquer le test en trois volets du projet de lignes directrices 02/2026 : pas d'isolement des enregistrements, pas de corrélation, pas d'inférence.
Lire la suite →
Derniers articles
Règlement européen sur l’IA : où en sont les responsables du traitement après l’omnibus de 2026
L’UE a finalisé le paquet de simplification du règlement sur l’IA, reportant à décembre 2027 les échéances pour les systèmes à haut risque. Ce que les déployeurs et les responsables du traitement doivent faire dès maintenant.
Lire la suite →
Derniers articles
Conformité des cookies : 5 lacunes de preuve que les auditeurs relèvent sans cesse
Journaux de la plateforme de consentement, portée du consentement, interfaces trompeuses, et ce à quoi ressemble une « preuve » selon les lignes directrices de l’UE et du Royaume-Uni.
Lire la suite →
Derniers articles
Risque fournisseurs en SaaS : clauses contractuelles types, analyses d’impact des transferts et mesures concrètes
Comment rendre les revues de prestataires opérationnelles sans ralentir les équipes — une approche par paliers qui fonctionne.
Lire la suite →
Derniers articles
Bien mener une AIPD : des déclencheurs de risque que vos équipes utiliseront vraiment
Faire de l’AIPD un garde-fou léger — intégré aux tickets, aux demandes de fusion et aux check-lists de lancement.
Lire la suite →
Derniers articles
Les fondamentaux de sécurité que tout programme de confidentialité devrait adopter
Du durcissement des systèmes et de la gestion des identités à la journalisation et au chiffrement — la protection dès la conception en pratique.
Lire la suite →
Derniers articles
DPO externalisé : à quoi ressemble une mission réussie
Périmètre, indépendance, lignes de reporting et cadence — ce qu’il faut attendre d’une mission de DPO efficace.
Lire la suite →Transformez ces analyses en actions.
Si l’un de ces sujets figure à votre feuille de route, nous pouvons en faire un plan concret — avec des preuves prêtes pour le régulateur dès le premier jour.